
- Kryptopeněženky Ledger hrají hlavní roli v aktuální kauze
- Způsob, jakým útočníci ukradli kryptoměny, je extrémně zákeřný a promyšlený
- Bránit se proti tomu bohužel nešlo, škody jsou do desítek milionů dolarů
Obsah článku
Ledger jako jeden z hlavních hráčů
Kdo to s kryptoměnami myslí vážně, má svoji vlastní hardwarovou peněženku pro krypto určenou. Ledger je na tomto poli už léta a produkty této firmy používají desítky tisíc vlastníků kryptoměn. My v redakci naštěstí používáme peněženky od české firmy Trezor, takže aktuální kauza se nás netýká.
Co se stalo?
Obecná poučka je: nekupovat kryptopeněženky z neprověřených zdrojů. Ideální je přímo od výrobce. Jedině tak má člověk záruku, že software nebude nějakým způsobem kompromitovaný a peněženka nebude „upravená“. Ledger má na svém webu seznam prodejců, u kterých by mělo být pořízení bez problémů. Pro ČR jsou tam mimochodem Smarty, Mironet a Alza.
Problém nastal v jihovýchodní Asii, kde působí firma CryptoBilis. Tento distributor byl nedávno potichu prodán novým majitelům, pravděpodobně z Číny. Navíc byl celý prodej pod NDA, takže se o něm vlastně nikdo nedozvěděl a proběhl úplně stejně jako prodej jakékoliv jiné firmy. Distributor tak měl peněženky fyzicky pod kontrolou, což je pro celý příběh klíčové.
Čtečka displeje a utajená SIM karta
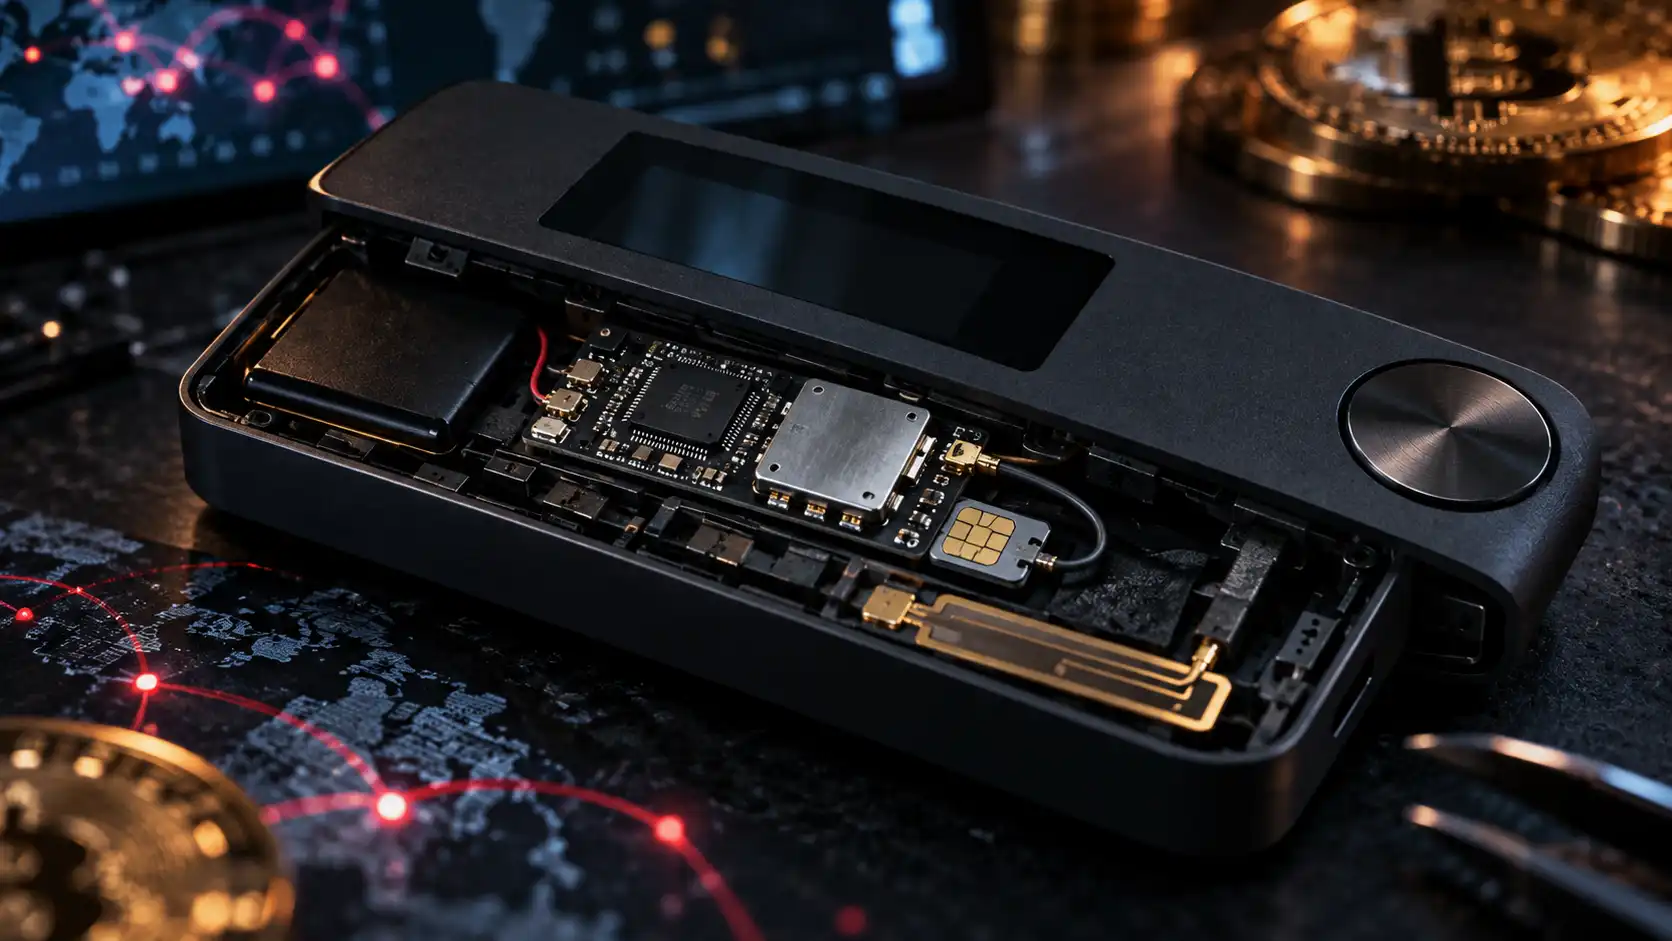
Princip útoku spočíval v hardwarové úpravě kryptoměnové peněženky Ledger Nano X, do které útočníci přidali miniaturní elektronický modul. Obsahoval vlastní mikrokontrolér, LTE modem, anténu a eSIM umožňující komunikaci prostřednictvím mobilní sítě. Vše bylo ukryto pod displejem zařízení a připojeno k interní komunikační sběrnici SPI, přes kterou se přenášejí informace určené k zobrazení na obrazovce. Útočníci tak nemuseli překonávat zabezpečení samotného kryptografického čipu. Stačilo jim sledovat data putující do displeje.
Zásadní okamžik nastává při prvním nastavení peněženky, kdy zařízení vygeneruje obnovovací frázi tvořenou 24 anglickými slovy, označovanou jako seed phrase. Tato slova se postupně zobrazují na displeji a uživatel si je má bezpečně poznamenat. Podvržený mikrokontrolér dokázal analyzovat obrazová data přenášená do displeje, rozpoznat jednotlivá slova a sestavit z nich kompletní obnovovací frázi. Následně ji prostřednictvím integrovaného LTE modemu odeslal útočníkům. K přenosu přitom nebylo nutné připojení peněženky ani počítače k internetu, protože škodlivý modul využíval vlastní mobilní spojení. O tom samozřejmě majitel nové peněženky nevěděl.
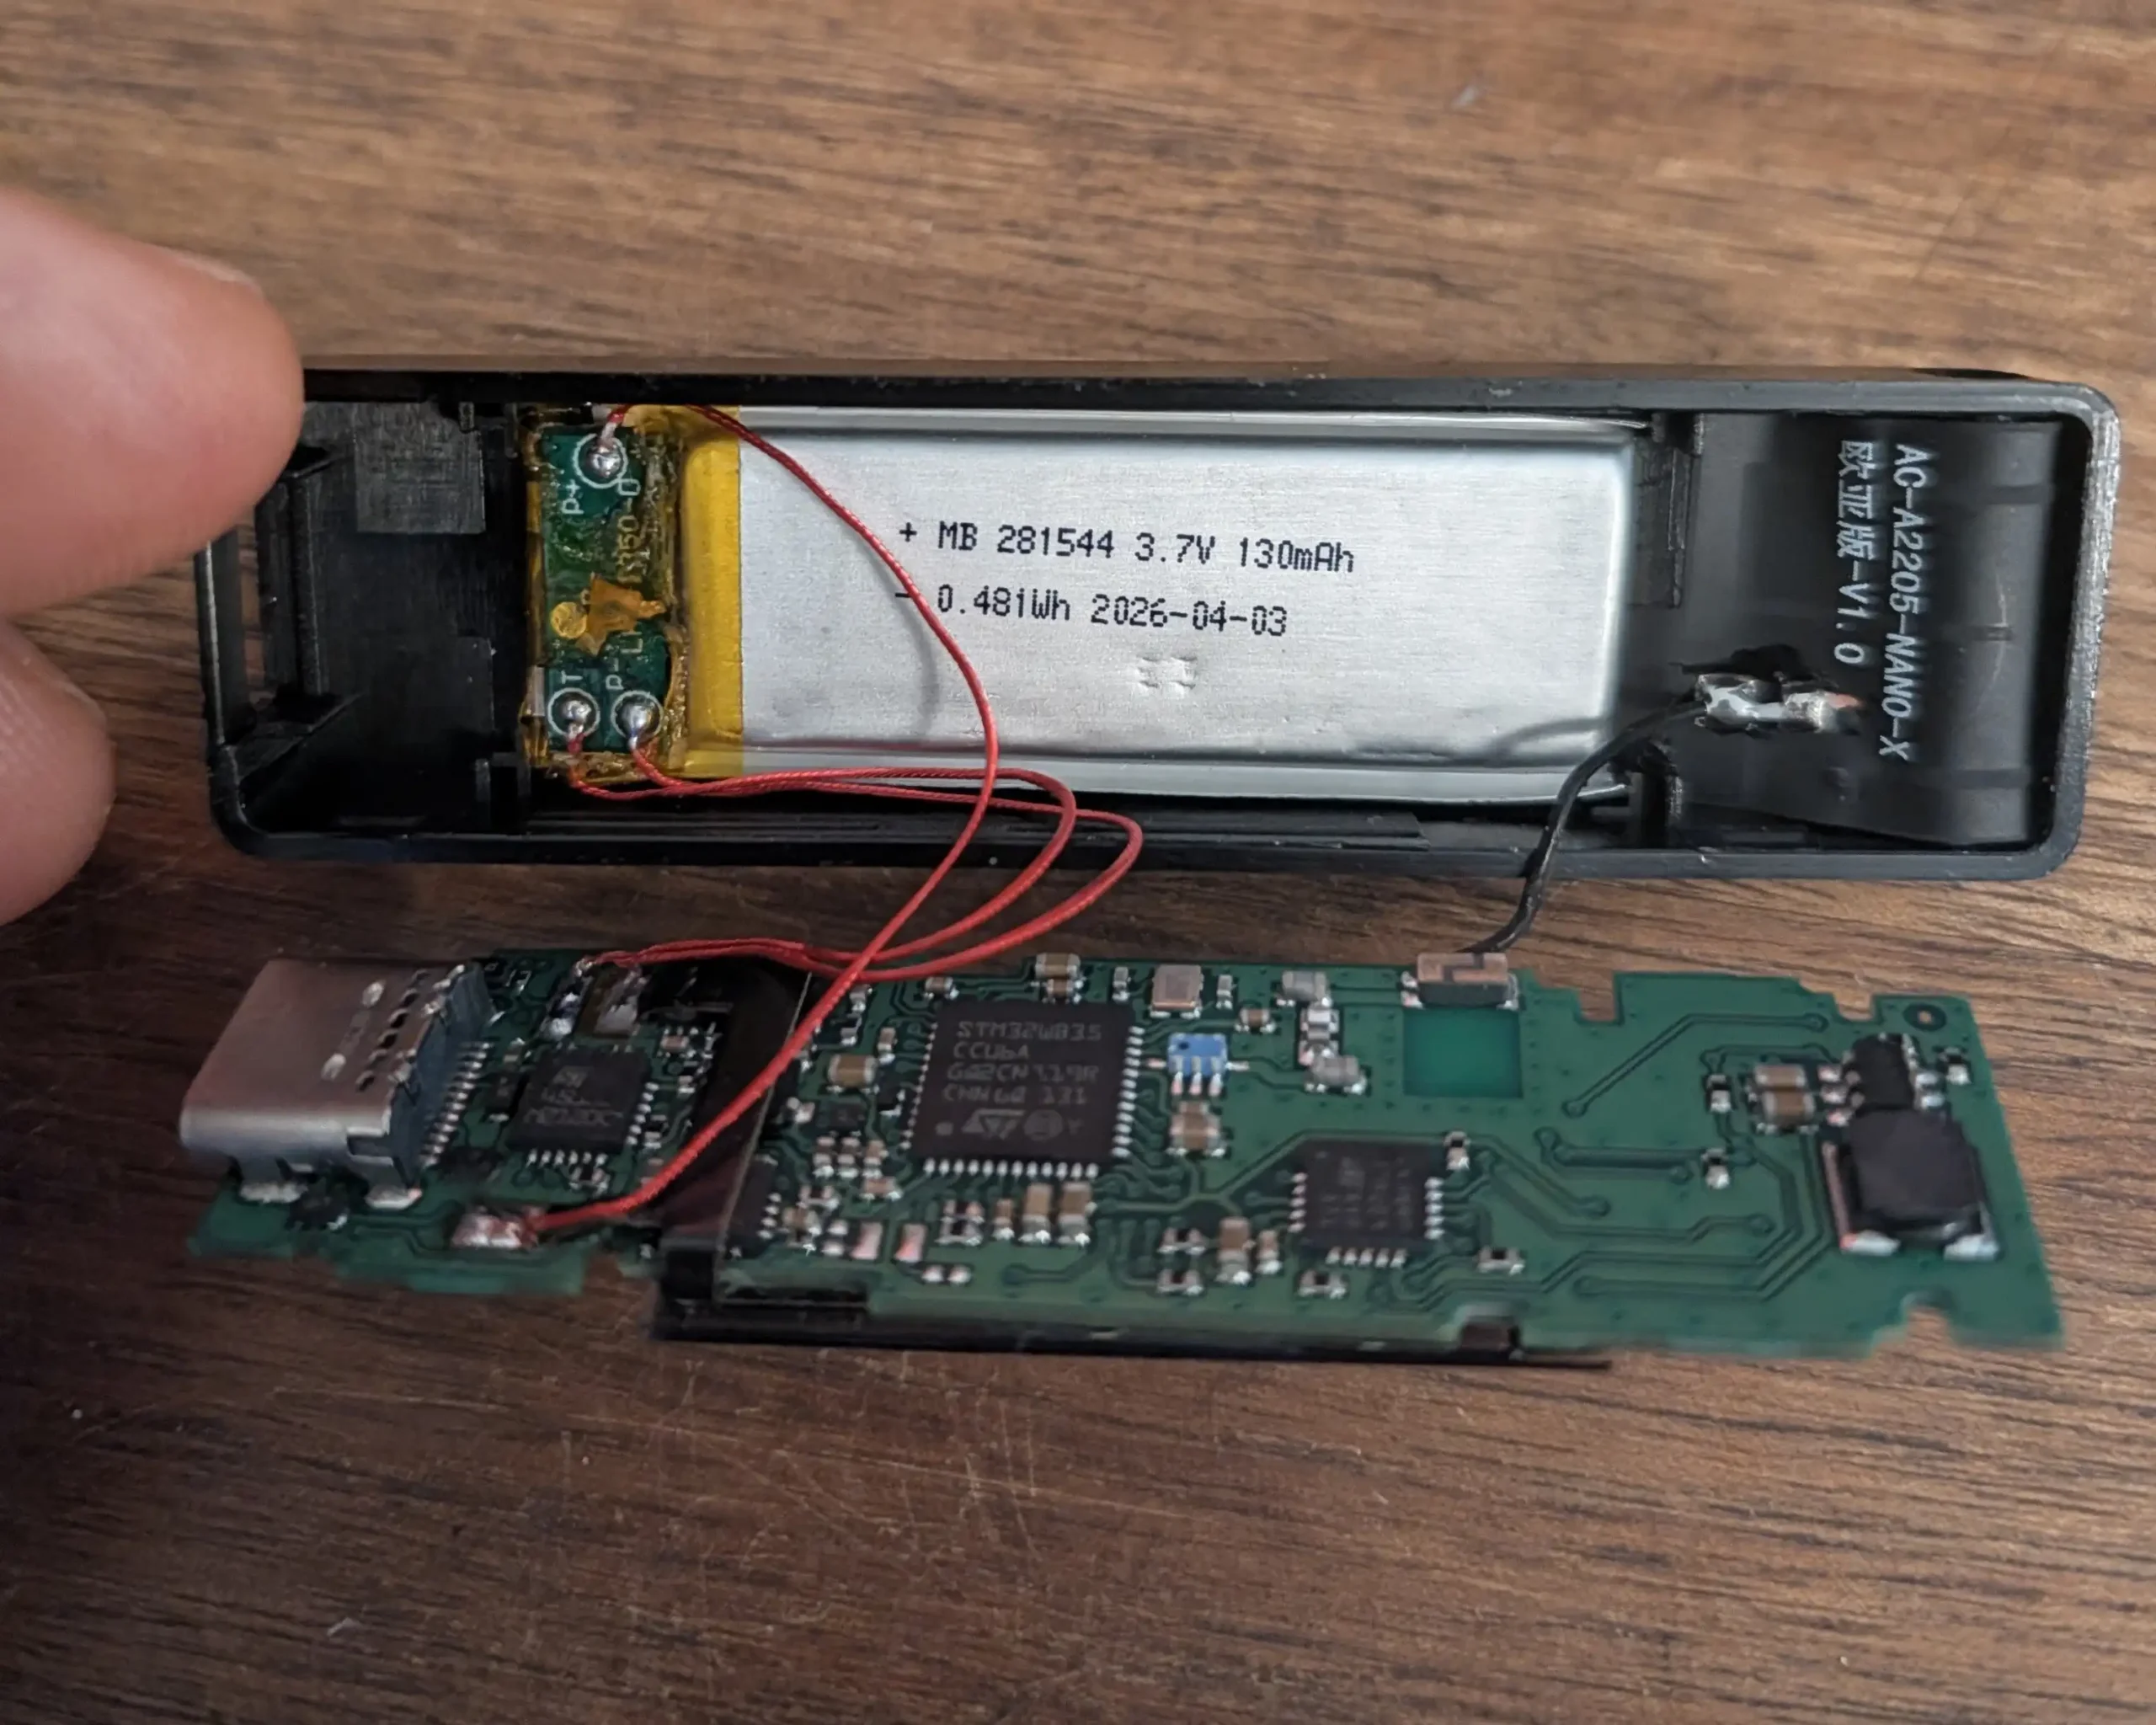
Právě v tom spočívala nebezpečnost celého útoku. Původní bezpečnostní čip Secure Element zůstal nedotčený, takže peněženka mohla úspěšně projít standardním ověřením pravosti Ledger Genuine Check. Uživatel přitom nemusel a vlastně ani nemohl zaznamenat žádné podezřelé chování. Jakmile útočníci získali všech 24 slov, mohli na jiném zařízení obnovit stejnou kryptoměnovou peněženku, odvodit její soukromé klíče a převést prostředky na vlastní adresy. K původnímu Ledgeru už nepotřebovali fyzický přístup. Nešlo tedy o prolomení kryptografie, ale o kompromitaci zařízení ještě předtím, než se dostalo do rukou zákazníka. Byl to geniální ďábelský plán.
Výběr už byl snadný
Nakonec tedy bylo velmi snadné se k prostředkům dostat; vyžadovalo to ovšem velmi propracovaný plán a pečlivou přípravu. Byl to útok, při kterém uživatelé přišli o kryptoměny v odhadované hodnotě 86 až 93 milionů dolarů (cca 2 miliardy korun). Firma Ledger je tím nevratně poškozena, majitelé kryptoměn, kteří na její peněženky spoléhali, přišli o své prostředky. Přitom neudělali nic špatně, nikde nechybovali.
Zdroj: CoinDesk
Obrázky: x.com/0xJohannes_, vygenerováno Midjourney